
Wer hat in meine Akte geschaut?
Wie Estland seine Gesundheitsdaten seit über einem Jahrzehnt mit einer Blockchain absichert


1. Der Fall
In Estland meldet sich ein Patient mit seinem elektronischen Personalausweis am Patientenportal an und sieht dort seine Krankengeschichte. Er sieht aber noch etwas anderes, nämlich welche Ärztinnen und Ärzte auf seine Daten zugegriffen haben. Das Gesundheitsinformationssystem des Landes läuft seit 2008. Nahezu alle Einwohnerinnen und Einwohner haben eine landesweite digitale Akte, und sämtliche Rezepte werden digital ausgestellt. Monat für Monat gehen rund 2,7 Millionen Abfragen bei diesem System ein.[1]
Hinter dieser Selbstauskunft steckt eine Blockchain, allerdings nicht so, wie man es erwarten würde. Die Gesundheitsdaten liegen nicht in der Blockchain. Sie liegen weiterhin in staatlichen Datenbanken, und Estland speichert ausdrücklich außerhalb der Blockchain, um die Vertraulichkeit der Aufzeichnungen vollständig zu wahren.[2] Die Blockchain hat eine andere Aufgabe. Sie sichert, so beschreibt es das Land selbst, „the integrity of retrieved electronic medical records as well as system access logs“, also die Unverändertheit der abgerufenen Akten und der Zugriffsprotokolle.[3]
Damit beantwortet das System zwei Fragen, die ein Patient sonst nur glauben kann. Hat jemand nachträglich etwas an meiner Akte verändert? Und wer hat hineingesehen?
2. Warum das jedes Unternehmen betrifft
Die Lage ist alltäglich. Daten liegen bei jemand anderem, und man muss ihnen trotzdem vertrauen. Ein Prüfbericht liegt beim Labor, die Wartungshistorie beim Servicepartner, die Messreihe beim Lieferanten. Wer später einen Streit hat, steht vor derselben Frage wie der Patient. Ist das noch der ursprüngliche Stand, oder hat jemand nachgebessert?
Üblich sind dafür zwei Behelfe. Entweder man vertraut der Gegenseite, oder man legt eigene Kopien an und vergleicht im Ernstfall Papierstapel. Das eine ist unsicher, das andere teuer, und beides hilft nicht bei der zweiten Frage, nämlich wer die Daten inzwischen gesehen hat.
Der estnische Ansatz trennt diese Fragen sauber von der Frage, wo die Daten liegen. Die Daten bleiben, wo sie sind. Nur der Nachweis darüber, dass sie unverändert sind, wandert an einen Ort, den niemand allein kontrolliert.
3. Der rechtliche Rahmen
Bisher war die Digitalisierung der Gesundheitsdaten nationale Sache, deshalb ist Estland so weit vorn und Deutschland nicht. Im Digital-Health-Index der Bertelsmann Stiftung steht Estland an der Spitze. Die deutsche gemeinnützige Stiftung vergleicht darin Gesundheitssysteme anhand von 34 Indikatoren, von der politischen Aktivität über die technische Bereitschaft bis zur tatsächlichen Nutzung der Daten.[4] Das ändert sich gerade. Seit dem 26. März 2025 ist die Verordnung über den europäischen Gesundheitsdatenraum in Kraft.[5] Sie stammt vom 11. Februar 2025.[6]
Für Bürgerinnen und Bürger schreibt sie einen schnellen und kostenlosen Zugang zu den eigenen elektronischen Gesundheitsdaten vor, dazu ein einheitliches europäisches Format, ein Recht auf Berichtigung und die Möglichkeit, den Zugang zu Teilen der Daten einzuschränken und Zugriffe zu kontrollieren. Die Anwendung erfolgt gestaffelt. Ab März 2029 gelten die Regeln unter anderem für Patientenkurzakten und elektronische Rezepte, ab März 2031 kommen medizinische Bilder und Laborergebnisse hinzu.[5]
Damit wird europaweit Pflicht, was in Estland seit Jahren Praxis ist. Wer wissen will, wie so etwas im Betrieb aussieht und woran es hakt, schaut am besten dorthin.
4. Wie die Absicherung funktioniert
Estland nutzt die im Land entwickelte KSI-Blockchain, um die Unversehrtheit staatlicher Daten und Systeme durchzusetzen. Gesichert werden mehrere Register, darunter Gesundheitsregister, Grundbuch, Handelsregister und das digitale Gerichtssystem.[2] Das Verfahren lässt sich in drei Schritten beschreiben.
- Aus einem Datensatz wird eine kurze Prüfziffer berechnet, fachlich ein Hashwert. Sie verhält sich wie ein Fingerabdruck, denn sie ist eindeutig, aber aus ihr lässt sich der Inhalt nicht zurückgewinnen.
- Nur diese Prüfziffer wandert in die Blockchain. Die Akte selbst bleibt in der Datenbank des Staates.[2]
- Wer später wissen will, ob etwas verändert wurde, rechnet die Prüfziffer neu aus und vergleicht sie mit dem Eintrag. Stimmen beide überein, ist der Datensatz unverändert.
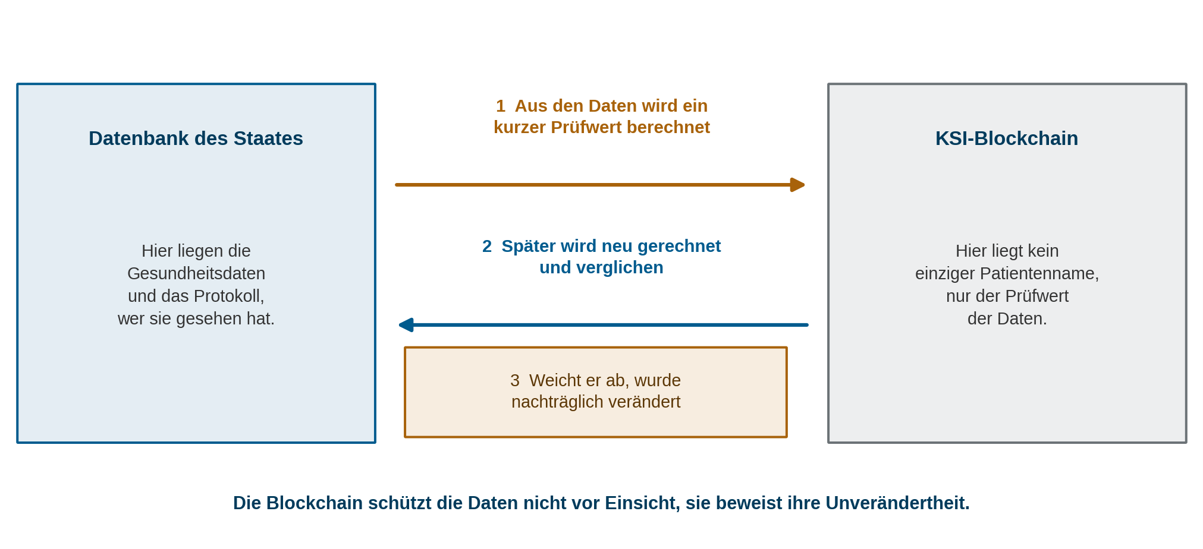
Abbildung 1: Die Daten bleiben in der Datenbank, nur ihr Prüfwert wandert in die Blockchain. Eigene Darstellung nach den Quellen [3] und [2].
Wichtig ist, was dieses Verfahren nicht leistet. Es verhindert keinen unbefugten Zugriff, dafür sind Ausweis und Zugriffsrechte zuständig. Es beweist ausschließlich, dass hinterher niemand unbemerkt etwas geändert hat, und genau deshalb wird auch das Zugriffsprotokoll selbst mit abgesichert.[3] Ein Protokoll, das sich nachträglich frisieren lässt, wäre wertlos.
Ob KSI eine Blockchain im strengen Sinne ist, wird unterschiedlich beantwortet. Estland selbst spricht an einer Stelle von Blockchain, nennt KSI an anderer aber eine „blockchain inspired technology“.[7] Es fehlen die Merkmale, die man von öffentlichen Netzwerken kennt, also Token, Mining und ein Konsens zwischen einander fremden Teilnehmern. Was bleibt, ist die Eigenschaft, auf die es in diesem Anwendungsfall ankommt, nämlich eine verkettete Aufzeichnung, die sich nachträglich nicht unbemerkt ändern lässt.
5. Wie weit ist das?
Estland begann 2008 mit Tests, nachdem das Land ein Jahr zuvor Ziel großangelegter Angriffe auf seine Netze geworden war. 2012 folgte der weltweit erste Produktiveinsatz, und zwar im Nachlassregister des Justizministeriums.[2] Für die Gesundheitsakten startete die estnische E-Health-Stiftung 2016 ein eigenes Entwicklungsprojekt. Ein Vertreter beschrieb den Zweck damals nüchtern, man nutze „blockchain as an additional layer of security to help us ensure the integrity of health records“.[8]
Betrieben wird das System heute von TEHIK, dem staatlichen Zentrum für Informationssysteme in Gesundheit und Soziales, das 2017 gegründet wurde, rund 200 Fachleute beschäftigt und die Systeme für die 1,3 Millionen Menschen des Landes verwaltet.[9]
6. Was heißt das für kleine und mittlere Unternehmen?
- Man kann Unverändertheit beweisen, ohne die Datei herauszugeben. Für einen Prüfbericht, ein Wartungsprotokoll oder eine Chargendokumentation reicht der Prüfwert. Der Kunde kann damit belegen, dass er dasselbe Dokument hat wie damals, ohne dass Dritte den Inhalt sehen.
- Das Zugriffsprotokoll ist oft wertvoller als die Daten. In Estland ist es der Grund, warum Patienten dem System vertrauen. Übertragen auf ein Unternehmen heißt das, bei gemeinsamen Datenräumen mit Kunden und Lieferanten von Anfang an mitzudenken, wer wann was gesehen hat und wie sich dieses Protokoll selbst gegen Änderungen schützen lässt.
- Absichern statt umziehen. Estland hat seine Datenbanken nicht ersetzt. Es hat eine dünne Schicht darübergelegt. Wer über ein eigenes Vorhaben nachdenkt, sollte zuerst prüfen, ob eine solche Schicht genügt, bevor er Systeme austauscht. Denselben Weg geht übrigens die Bundesbank bei der Zahlungsabwicklung, nachzulesen im Use Case Zahlungsabwicklung.
- Ein Beleg für Dauerhaftigkeit. Seit 2012 im Produktivbetrieb, das ist in diesem Themenfeld die Ausnahme. Wer einen Anbieter bewertet, kann genau danach fragen, nämlich seit wann etwas nicht nur pilotiert, sondern betrieben wird.
7. Fazit
Estland zeigt eine Blockchain, die fast unsichtbar ist. Kein Token, kein Marktplatz, keine neue Währung, sondern eine Prüfziffer, die dafür sorgt, dass niemand die Vergangenheit umschreiben kann. Die Gesundheitsdaten selbst liegen dort, wo sie hingehören, nämlich in kontrollierten Datenbanken mit klaren Zugriffsrechten.
Für den Mittelstand ist das die vielleicht brauchbarste Lehre der ganzen Reihe. Die Frage lautet nicht, was alles in eine Blockchain hineinpasst, sondern welche einzelne Eigenschaft man braucht. Wer nur beweisen muss, dass sich nichts verändert hat, braucht keine neue Infrastruktur, sondern einen guten Fingerabdruck.
Quellen
[1] e-Estonia, Factsheet e-Health. https://e-estonia.com/wp-content/uploads/factsheet_e-health.pdf
[2] e-Estonia, FAQ KSI Blockchain. https://e-estonia.com/wp-content/uploads/faq_ksi_blockchain.pdf
[3] e-Estonia, Lösungsseite e-Health Records. https://e-estonia.com/solutions/healthcare/e-health-records/
[4] Bertelsmann Stiftung, Digital-Health-Index im Projekt SmartHealthSystems. https://www.bertelsmann-stiftung.de/de/unsere-projekte/der-digitale-patient/projektthemen/smarthealthsystems/digital-health-index
[5] Europäische Kommission, Seite zum Europäischen Gesundheitsdatenraum. https://health.ec.europa.eu/ehealth-digital-health-and-care/european-health-data-space-regulation-ehds_en
[6] Verordnung (EU) 2025/327 vom 11. Februar 2025 über den europäischen Gesundheitsdatenraum. https://eur-lex.europa.eu/legal-content/DE/TXT/?uri=CELEX:32025R0327
[7] e-Estonia, Lösungsseite KSI Blockchain. https://e-estonia.com/solutions/cyber-security/ksi-blockchain/
[8] e-Estonia, Beitrag Blockchain and healthcare: the Estonian experience vom 26. Februar 2018. https://e-estonia.com/blockchain-healthcare-estonian-experience/
[9] TEHIK, Zentrum für Informationssysteme in Gesundheit und Soziales, Estland. https://www.tehik.ee/en


DUH-IT USE CASES
Sie haben Fragen zu den Use Cases? Karol Rösner hilft gerne weiter.
Karol Rösner
Technische Universität Dortmund
Lehrstuhl für Förder- und Lagerwesen
kontakt
Let’s talk!
Sie haben Fragen zu unserem Angebot? Wir sind gerne für Sie da.

Timucin Korkmaz
Sensibilisierung & Demonstration
Tel: +49 231 9743-304
E-Mail senden

Matthias Braun
Schulung & Qualifikation
Tel: +49 231 755-5733
E-Mail senden

Dipl.-Inf. Dominik Schmitt
Konzeption & Umsetzung
Tel: +49 231 9743-486
E-Mail senden

Sie wollen sich mit anderen Unternehmen austauschen?
Hier finden Sie Termine zu Workshops, Vorträgen, Lab-Touren und vielem mehr.